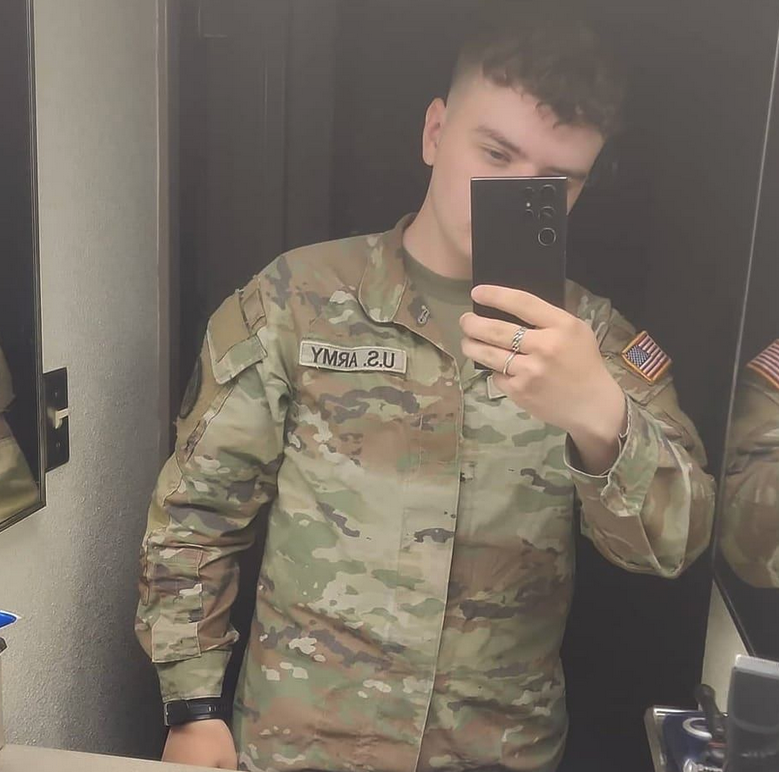
Một binh sĩ thuộc Quân đội Hoa Kỳ, người đã nhận tội xâm nhập vào hệ thống của nhiều tập đoàn viễn thông và đánh cắp siêu dữ liệu cuộc gọi cũng như tin nhắn của hơn 100 triệu khách hàng AT&T vào năm 2024, vừa bị tuyên án 70 tháng tù giam tại tòa án liên bang và buộc phải bồi thường khoản tiền 294.978 USD cho các nạn nhân.
Bị cáo là Cameron John Wagenius, 22 tuổi, từng đóng quân tại một căn cứ quân sự của Mỹ ở Hàn Quốc. Trong thế giới ngầm, Wagenius sử dụng biệt danh "Kiberphant0m". Hoạt động cùng ba đồng phạm khác, Wagenius đã tải xuống lượng dữ liệu khổng lồ từ nhiều khách hàng lớn của dịch vụ lưu trữ đám mây Snowflake – những đơn vị để lộ thông tin đăng nhập và không áp dụng phương thức xác thực đa yếu tố (MFA) (hiện tại Snowflake đã bắt buộc áp dụng MFA cho toàn bộ tài khoản).
Vào tháng 10 năm 2024, "Kiberphant0m" đã khoe khoang trên các diễn đàn tội phạm mạng về việc sở hữu siêu dữ liệu cuộc gọi và tin nhắn (bao gồm số thuê bao nguồn và đích, thời gian, thời lượng cuộc gọi...) của hàng chục triệu khách hàng AT&T. Đối tượng tuyên bố đã hack thành công hơn một chục công ty viễn thông trên toàn thế giới, bao gồm cả mảng kinh doanh Push-to-Talk của Verizon, đồng thời công khai tống tiền các doanh nghiệp này để đổi lấy cam kết không phát tán dữ liệu bị đánh cắp.
Đến cuối tháng 11 năm 2025, trang tin an ninh mạng KrebsOnSecurity đã đưa ra cảnh báo rằng "Kiberphant0m" có khả năng là một binh sĩ Mỹ đang đồn trú tại Hàn Quốc. Chưa đầy một tháng sau đó, Wagenius đã bị bắt giữ và bị truy tố trong hai bản cáo trạng liên bang riêng biệt. Đối tượng nhanh chóng thừa nhận mọi tội danh trong cả hai vụ án.
Tại phiên tòa tuyên án diễn ra ở Seattle, các công tố viên liên bang chỉ ra rằng Wagenius đã nhận được sự hỗ trợ tống tiền từ Kenneth Schuchman, một đối tượng 28 tuổi đến từ Vancouver, Washington, người có lý lịch tội phạm mạng dày đặc. Vào năm 2019, Schuchman từng nhận tội vận hành mạng botnet Satori – một mạng lưới khổng lồ gồm các thiết bị Internet-of-Things (IoT) bị chiếm quyền điều khiển để thực hiện các cuộc tấn công từ chối dịch vụ phân tán (DDoS) quy mô lớn.
Hai đồng phạm khác của Wagenius hiện vẫn đang phải đối mặt với các cáo buộc liên quan đến vụ trộm dữ liệu từ Snowflake. Trong đó, Conor Riley Moucka (biệt danh "Judische", trú tại Kitchener, Ontario) bị bắt vào năm 2024 và đã nhận tội vào tháng 8 năm 2026. Đối tượng còn lại là John Erin Binns, một công dân Mỹ hiện đang sống tại Thổ Nhĩ Kỳ, kẻ cũng đang bị truy nã vì liên quan đến vụ rò rỉ dữ liệu của hãng T-Mobile vào năm 2021 làm lộ thông tin cá nhân của ít nhất 76 triệu khách hàng.
Bên cạnh đó, "Kiberphant0m" cũng thừa nhận hành vi tiếp tục tống tiền các nạn nhân cũ và đe dọa tiết lộ các bí mật an ninh quốc gia. Ngay sau khi Moucka bị bắt – thời điểm AT&T đã thanh toán khoản tiền chuộc trị giá 370.000 USD bằng Bitcoin cho nhóm tin tặc – Wagenius đã đăng tải lên diễn đàn hacker tài liệu được cho là nhật ký cuộc gọi của Tổng thống đắc cử khi đó là Donald Trump và Phó Tổng thống khi đó là Kamala Harris, cùng các sơ đồ thiết kế được cho là đánh cắp từ Cơ quan An ninh Quốc gia Hoa Kỳ (NSA).
Paul Russell, đại diện Cơ quan Điều tra Hình sự Quốc phòng (DCIS) thuộc Văn phòng Tổng Thanh tra Bộ Quốc phòng Hoa Kỳ, cho biết ngay khi nhận được thông tin về một binh sĩ tại ngũ có quyền tiếp cận thông tin mật liên quan đến tội phạm mạng và tống tiền, cơ quan này đã lập tức phối hợp cùng FBI, Cơ quan Điều tra Hình sự Lục quân (CID) và Mật vụ Hoa Kỳ để phá án. Ông Russell nhấn mạnh đây là một mối đe dọa nội bộ cực kỳ nghiêm trọng và nguy hiểm.
Theo bản ghi nhớ tuyên án do các công tố viên liên bang đệ trình ngày 19 tháng 9 tại Seattle, dù Wagenius đã nhận tội rất nhanh và tỏ ra hợp tác, đối tượng này gần đây lại bị phát hiện đang cố gắng tìm kiếm các lỗ hổng bảo mật trong mạng máy tính của Cục Nhà tù Liên bang (BOP) khi đang bị giam giữ chờ tuyên án.
Hồ sơ từ BOP cho thấy, vào khoảng tháng 9 năm 2025, Wagenius đã lén lút sử dụng hệ thống email của một bạn tù khác để yêu cầu người nhận bên ngoài nhập lệnh vào một công cụ AI thương mại nhằm tìm kiếm thông tin về các lỗ hổng leo thang đặc quyền và bỏ qua bảo mật trên Windows 10 Enterprise, đồng thời yêu cầu cung cấp các mã khai thác (script) thực tế cho từng lỗ hổng bảo mật này.
Chưa đầy một tuần sau, Wagenius tiếp tục dùng tài khoản email của một tù nhân khác để yêu cầu người nhận bên ngoài dùng AI hướng dẫn chi tiết từng bước và viết mã khai thác cho lỗ hổng CVE-2023-45208 – một lỗ hổng chèn lệnh (command injection) đã có từ ba năm trước trên các thiết bị mạng của D-Link. Cũng trong tháng đó, đối tượng tiếp tục yêu cầu người ngoài dùng AI trả lời câu hỏi về cách chế tạo ăng-ten từ các vật dụng sẵn có trong căn tin nhà tù để tăng cường khả năng thu sóng vô tuyến, đồng thời nhờ tìm hiểu các phương thức vượt ngục.
Các công tố viên cho biết Wagenius đã sử dụng kỹ thuật tấn công chèn lệnh (prompt injection) bằng cách ngụy trang các câu hỏi gửi cho AI dưới danh nghĩa phục vụ cho một cuốn sách mà đối tượng đang viết, nhằm đánh lừa các bộ lọc an toàn của AI vốn được lập trình để từ chối xuất ra các đoạn mã độc hại. Dù vậy, phía chính phủ xác nhận hiện chưa có bằng chứng nào cho thấy Wagenius đã triển khai hoặc khai thác thành công bất kỳ lỗ hổng nào trong hệ thống của BOP.